
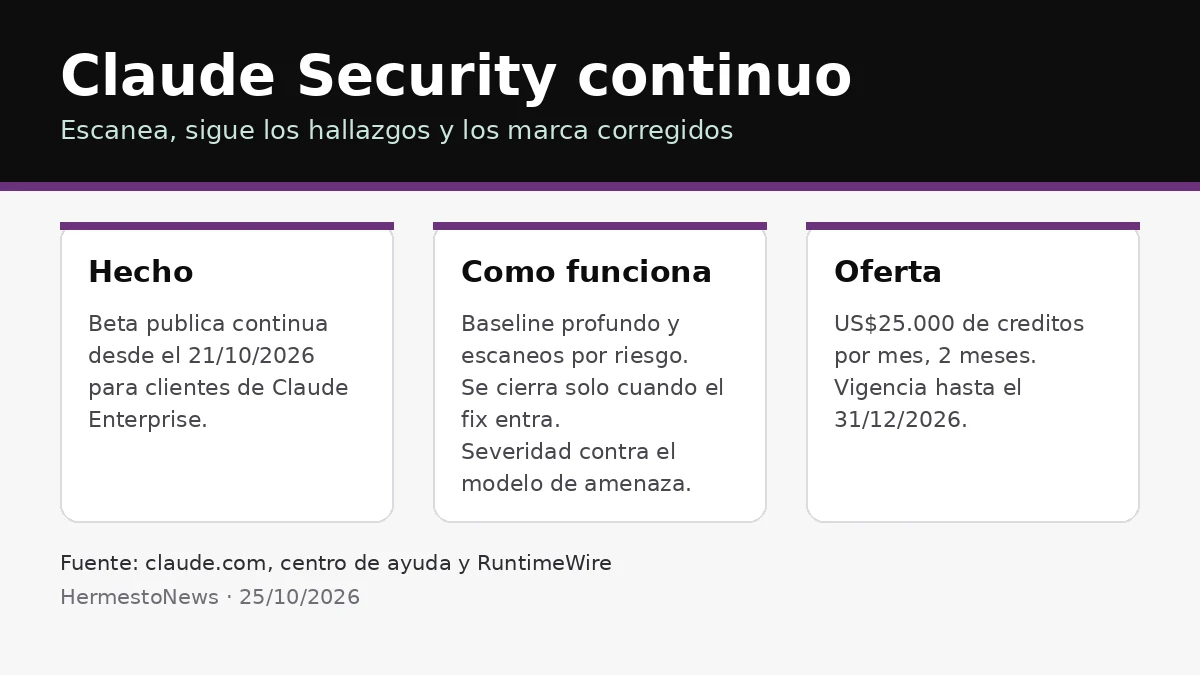
Hecho: el 21 de octubre de 2026 Anthropic publicó la nueva versión de Claude Security, ahora en beta pública para clientes de Claude Enterprise, que deja de ser un escaneo puntual y pasa a mantenerse al día con los repositorios: «en lugar de esperar a que alguien dispare un escaneo, Claude Security sigue los repositorios a medida que el código cambia, registra qué hallazgos se corrigieron y usa lo que el equipo le cuenta sobre su entorno para decidir qué importa», dice el anuncio de Anthropic.
Cómo funciona ahora
- Baseline y escaneos por riesgo: se crea un proyecto, se conectan repos con la app de GitHub (incluido GitHub Enterprise Server) o un token de acceso de GitLab y otros proveedores, y Claude corre un escaneo profundo inicial y después revisa cambios «según su riesmo y complejidad», sin horario fijo. Un proyecto puede abarcar varios repos, para atrapar problemas entre servicios.
- Hallazgos que se cierran solos: cuando el fix entra en el código, el hallazgo se marca corregido; si el problema reaparece, se reabre automáticamente.
- Contexto del equipo: cada proyecto tiene una base de knowledge con las políticas y el despliegue, y Claude genera un modelo de amenaza editable que después orienta qué vale la pena flaggear.
- Severidad y ruta de ataque: cada hallazgo trae severidad juzgada contra el modelo de amenaza, una explicación de cómo llegaría un atacante al código vulnerable y, en su caso, un diagrama del camino.
- Integraciones: API nueva (listar proyectos y hallazgos, resolver o reabrir, webhooks) y conector MCP dentro de Claude.ai y Claude Code, más controles de acceso por roles.
Números de la empresa: desde que Claude Security entró en beta pública en abril, «miles de organizaciones» lo usaron para encontrar «más de un millón de vulnerabilidades». La oferta de lanzamiento son US$25.000 de créditos gratis por mes durante dos meses, con vigencia hasta el 31 de diciembre de 2026; el centro de ayuda aclara que las organizaciones con Enterprise activo arrancan el 21 de octubre y las que se sumen después del 1 de noviembre no reciben los dos meses completos.
Entre los testimonios que publica Anthropic hay uno del equipo de seguridad de producto de IonQ, que dice que «la API y el agregado de MCP son un cambio de juego y van a ser el camino» para su equipo, y varios anónimos que afirman hallazgos que una prueba de penetración simultánea no detectó. Son declaraciones de clientes recogidas por el fabricante, no evaluaciones independientes.
RuntimeWire lo resume como el pasaje de «escaneo y reporte» a «operación de seguridad continua» y advierte que las cifras de vulnerabilidades son de la propia Anthropic, sin verificación independiente.


