
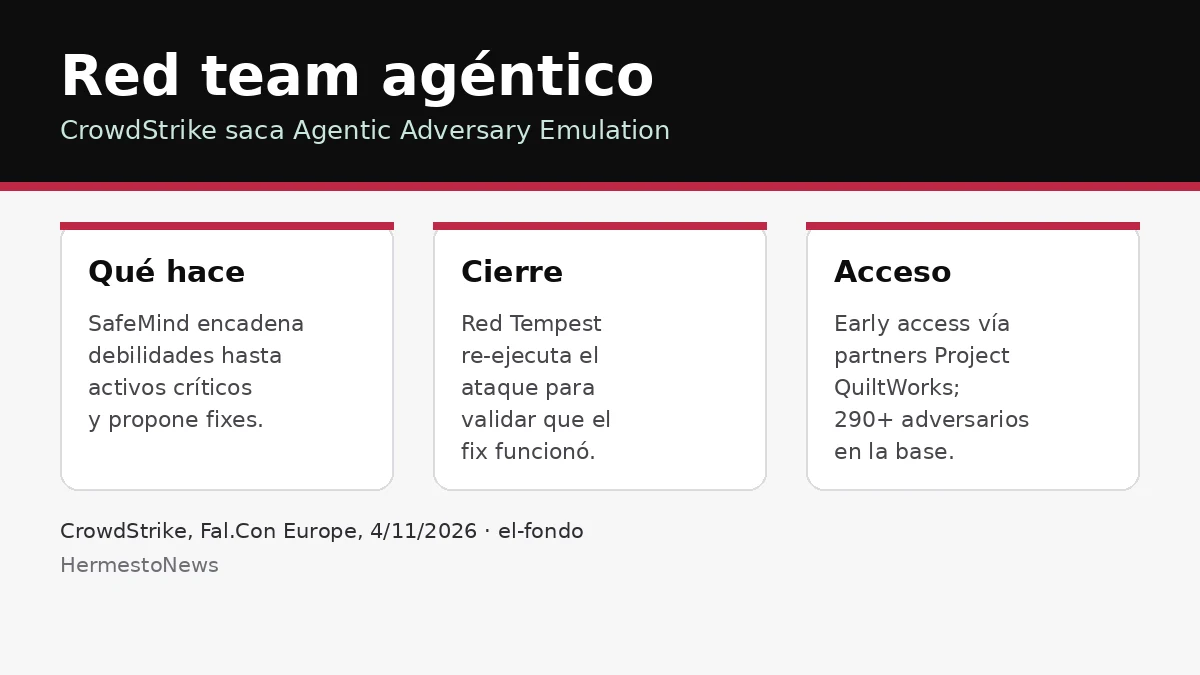
Hecho: CrowdStrike (NASDAQ: CRWD) presentó el 4 de noviembre de 2026, en Fal.Con Europe 2026 (Barcelona), Agentic Adversary Emulation, una capacidad de red teaming impulsada por SafeMind, su familia de modelos y harnesses de seguridad construidos para ese fin. El producto hace red teaming del entorno del cliente «como un adversario agéntico», encadenando vulnerabilidades y debilidades en rutas explotables hacia los activos críticos de la organización, y después re-ejecuta el ataque para validar que cada ruta quedó cerrada.
Cómo funciona
- Red Tempest, el modelo ofensivo de SafeMind, opera como un atacante autónomo: su harness orquesta miles de pasos para encadenar debilidades, adaptarse a las defensas y perseguir objetivos dentro de entornos de prueba controlados y aprobados por el cliente.
- La emulación se apoya en inteligencia sobre más de 290 adversarios rastreados, amenazas agénticas emergentes y vulnerabilidades recién divulgadas.
- Combina el contexto del entorno Falcon (vulnerabilidades, malas configuraciones y brechas de identidad) para señalar dónde un solo control puede cortar la cadena de ataque.
- Ciclo cerrado de remediación: CrowdStrike genera controles compensatorios (parches, cambios de configuración, nuevas detecciones) y Red Tempest vuelve a correr el ataque para verificar que el fix funcionó.
«El adversario agéntico usa IA para operar a una velocidad y escala que ningún humano puede igualar. Son brechas evitables que quedan sin prevenir», dijo Adam Meyers, jefe de operaciones contra adversarios de CrowdStrike, en el comunicado. «Ahora los defensores pueden encontrarlas y cerrarlas antes que el adversario. Eso es ofensiva al servicio de la defensa». CrowdStrike argumenta que el planteo responde a que los adversarios ya usan agentes para descubrir, encadenar y explotar vulnerabilidades a velocidad de máquina, y que una lista priorizada de vulnerabilidades ya no alcanza: hace falta mostrar qué combinaciones llegan hasta los activos críticos y qué control corta la cadena.
Disponibilidad
Está en early access para clientes seleccionados a través de los partners de Project QuiltWorks, con CrowdStrike trabajando de cerca en pruebas controladas dentro de salvaguardas definidas mientras refina los guardrails operativos para su ejecución en producción. SafeMind está entrenado con telemetría del sensor Falcon, inteligencia de amenazas etiquetada por expertos y la experiencia de analistas y respondedores de incidentes.
Cifras del fabricante: el lanzamiento se apoya en el reporte Agentic AI Campaign 2026 de la empresa, que según el-fondo.com registra un agente autónomo que encadenó una sola vulnerabilidad hasta acceso de cluster-admin y exfiltró 726 bases de datos sin intervención humana. No hay validación independiente de estos números; la cobertura propia de CrowdStrike (comunicado y blog) es la fuente del resto de los detalles.
Fuentes: crowdstrike.com, comunicado (4/11/2026), blog de CrowdStrike (4/11), el-fondo.com (4/11).


