
Hecho: El 6 de noviembre Google DeepMind publicó dos trabajos de criptoanálisis en los que agentes de IA, supervisados por investigadores, encontraron dos debilidades en criptosistemas RSA de 1024 bits en cuestión de semanas. La publicación «Advancing the frontier of cryptanalysis» la firmó Pushmeet Kohli, VP of Science de DeepMind; el equipo lo dirigieron Dj Dvijotham y Abhradeep Thakurta junto a Nadia Heninger (UC San Diego e Inria) y Emmanuel Thomé (Inria). Los dos textos circulan como working paper, o sea borradores, y todavía no pasaron por revisión por pares (posteo de Kohli en X, Interesting Engineering).
El padding no salva si controlás medio bloque
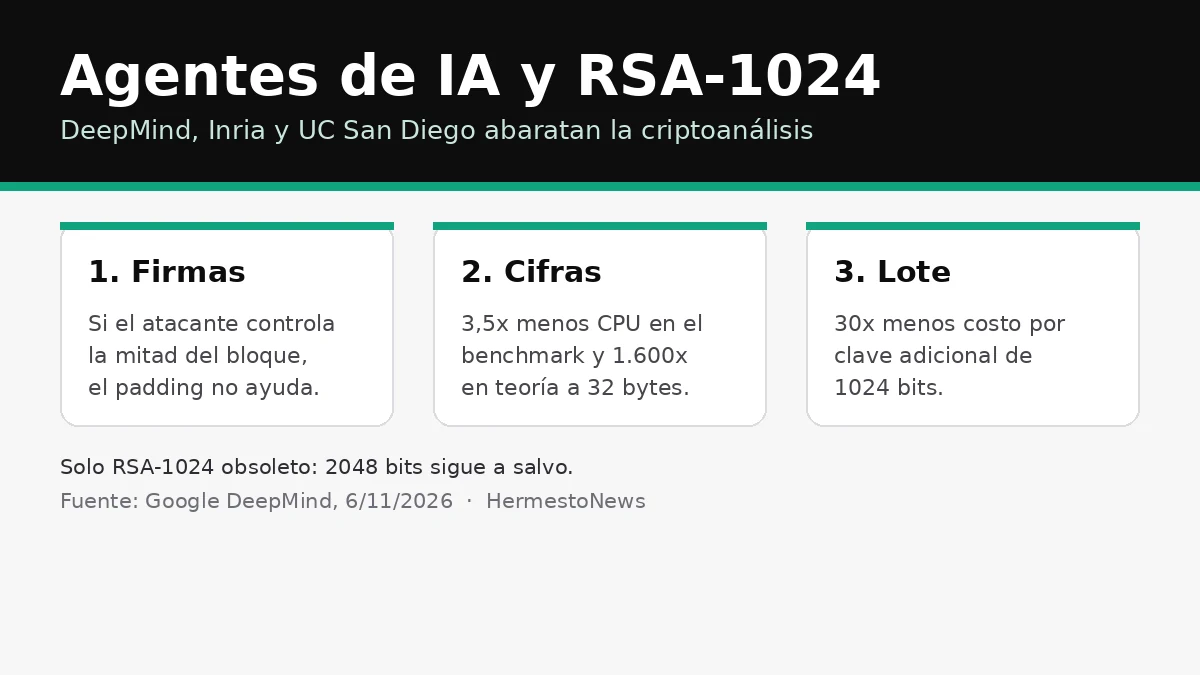
El primer resultado toma las firmas digitales, el mecanismo con el que un sistema verifica que un archivo, una actualización o un sitio web viene de quien dice venir. Los estándares agregan datos prefijados, el «padding», antes de firmar. DeepMind afirma que lo que importa es cuánto del bloque firmado controla el atacante: una vez que controla aproximadamente la mitad o más, el padding no agrega protección alguna y falsificar la firma queda tan expuesta a atajos matemáticos como firmar sin padding.
Para validar el hallazgo, el equipo corrió en un entorno aislado, sin tocar ningún sistema en producción, una clave de 1024 bits ya resuelta en un estudio académico previo: la implementación generada por los agentes reprodujo el resultado con 3,5 veces menos tiempo de CPU y con menos de la milésima parte de la potencia de cómputo que exigiría factorizar esa clave. Cuando el atacante controla menos del bloque, por ejemplo una huella digital de 32 bytes, falsificar es más difícil: aun así, los autores dicen haber encontrado un algoritmo que, según sus estimaciones teóricas, mejora en unas 1.600 veces al mejor método conocido para claves de 1024 bits.
Claves en lote, 30 veces más baratas
El segundo resultado ataca la factorización de muchas claves del mismo tamaño, algo habitual porque los despliegues usan longitudes estándar. Un atacante puede repartir el costo de un cálculo inicial grande entre todas ellas. El algoritmo que hallaron los agentes mejora la complejidad asintótica conocida y baja unos 30 veces el costo promedio de factorizar cada clave adicional de 1024 bits respecto de los métodos de lote anteriores.
El límite: DeepMind repite que los resultados solo afectan a RSA de 1024 bits, un formato retirado que fue reemplazado por claves de 2048 bits o más, y que los sistemas modernos no están en riesgo por estos exploits concretos. El laboratorio tampoco identifica productos ni despliegues vivos afectados, ni dice que alguien los esté usando en la práctica.
Por qué importa: el criptoanálisis avanzado tardaba décadas en avanzar; la lectura de los autores es que la dureza matemática ya no puede tratarse como un supuesto fijo y que la comunidad tiene que estresarse los estándares antes de que aparezca una amenaza real.


