
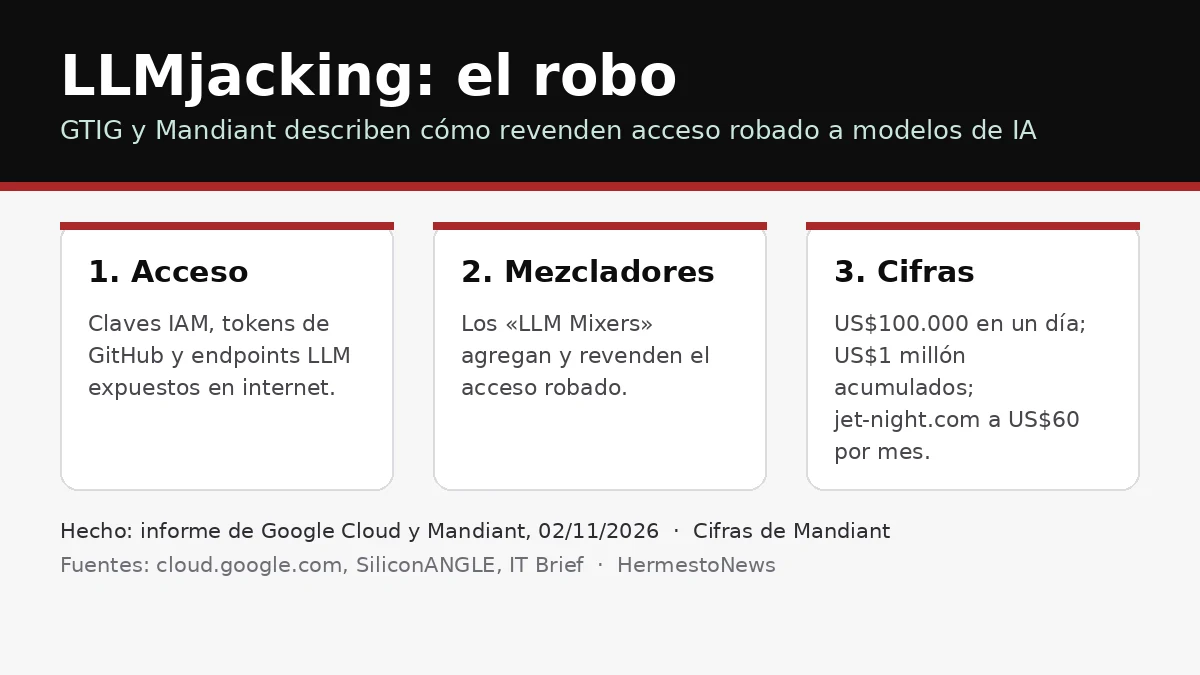
Hecho: Google Cloud publicó el 2 de noviembre "The Rise of LLMJacking", un informe de su Threat Intelligence Group junto a Mandiant sobre incidentes respondidos durante 2026 en Norteamérica, Sudamérica y Asia-Pacífico, en sectores financiero, retail, tecnología y transporte. Hallazgo central: en incidentes individuales las cargas fraudulentas superaron los US$100.000 en un solo día, y en algunas organizaciones la factura acumulada llegó a US$1 millón antes de que se revocara el acceso. A diferencia del cryptojacking, que drena de a poco, el LLMjacking genera picos en horas.
Cómo entran: la mayoría de los casos arranca por tokens de identidad cloud expuestos o robados —credenciales IAM, claves de service accounts, personal access tokens de GitHub, sesiones activadas— y por endpoints LLM públicos, como servidores Ollama sin proteger. El grupo UNC6993 se apoyó en una service account key mal configurada y montó una página falsa de inscripción que hacía pegar a las víctimas un payload JSON con su token activo, saltándose contraseña y MFA. Otro actor sacó API keys de repos públicos de GitHub y las probó con pedidos de un solo token de salida para no disparar alertas por volumen.
Los LLM Mixers: es el nombre que GTIG da a los gateways que agregan y revenden acceso robado. El indicador jet-night.com: un actor ejecutó más de 500.000 llamadas a APIs de LLM en menos de ocho horas con claves de terceros robadas, y una víctima terminó con casi US$1 millón en costos de tokens. Jet Night vende un plan ilimitado que dice dar acceso a modelos frontera por unos US$60 al mes, contra los US$100-250 de un plan normal: GTIG sostiene que solo funciona con claves robadas. También figura newapi.pro, y un caso donde un exploit de rebind de user ID en la regeneración de claves de LiteLLM (CVE-2026-40217) convirtió keys virtuales en credenciales de administrador.
El patrón de negocio: GTIG observa una división del trabajo entre quien entra y quien revende, y espera que el LLMjacking gane terreno al cryptojacking porque los mixers pagan rápido y con márgenes altos. En varios casos la víctima nunca había habilitado servicios LLM: los atacantes usaron claves robadas para prender Amazon Bedrock o la API de Gemini y la factura se disparó en minutos.
Qué recomienda: tratar cualquier habilitación no autorizada de servicios LLM como incidente crítico, poner topes de gasto, acotar las API keys a modelo y entorno, y monitorear los pedidos de un solo token con los que validan las claves robadas antes de usarlas en volumen.
Advertencia: las cifras salen de investigaciones propias de Mandiant; el número de incidentes no está desglosado y las recomendaciones son del informe, no de una auditoría de las víctimas.
Fuentes: Google Cloud / GTIG + Mandiant, 02/11/2026 (primaria); SiliconANGLE, 02/11/2026; IT Brief, 02/11/2026.


