
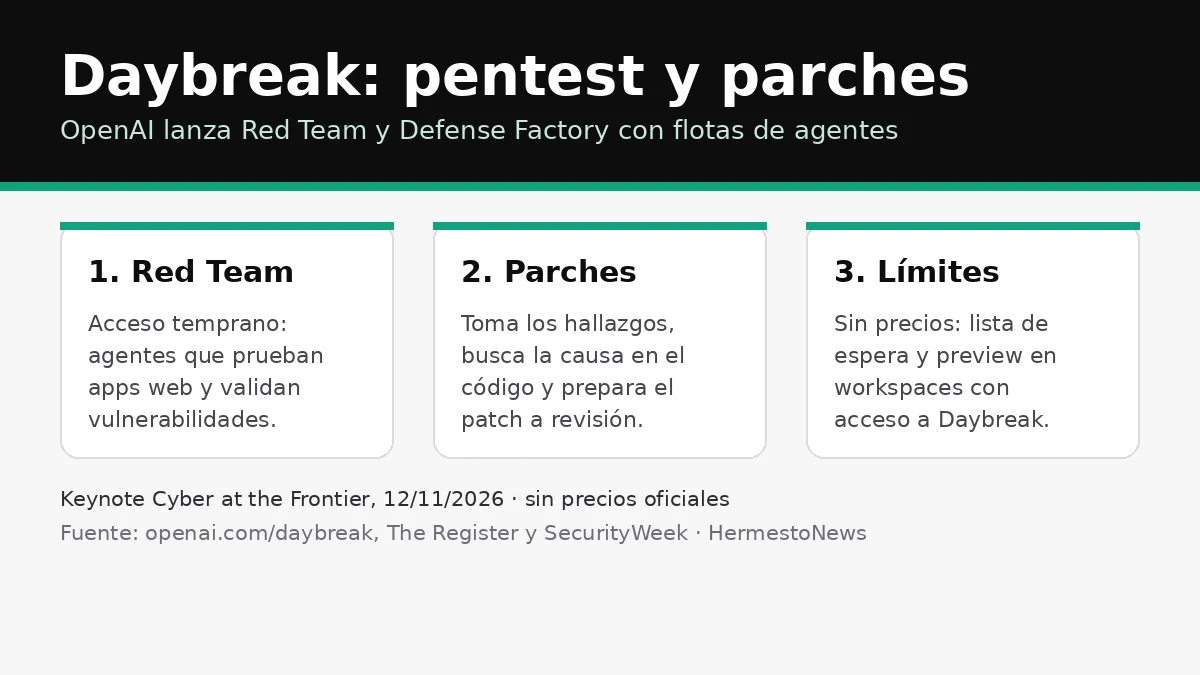
Hecho: En su keynote Cyber at the Frontier, el 12 de noviembre de 2026, OpenAI lanzó dos productos nuevos de su plataforma de ciberseguridad Daybreak: Daybreak Red Team, en acceso temprano, y Daybreak Defense Factory, en preview. El primero hace penetration testing de aplicaciones web con flotas de agentes; el segundo toma esos hallazgos y prepara los parches.
«Agents use source code and app context to investigate attack paths and confirm vulnerabilities», dice la página oficial de Red Team. El producto también valida hallazgos de scanners de código, programas de bug bounty y reportes de divulgación, y comprueba que un parche detenga el exploit antes de darlo por bueno. Nancy Wang, que lidera cyber-applied AI en OpenAI, lo describió como «superhuman pen-test at the scale of automated continuous scanning». La página detalla además «controlled testing»: entornos aislados y una revisión de Guardian hacen cumplir los límites del testeo, y cada organización decide qué aplicaciones y endpoints pueden tocar los agentes.
Del hallazgo al pull request
Defense Factory «traces vulnerabilities through your code and develop patches. Engineers review and test proposed patches before merge», según OpenAI. Los agentes importan hallazgos de Wiz, Snyk y Endor Labs, además de los de Red Team; escanean repositorios de GitHub conectados, monitorean commits nuevos y corren evaluaciones de seguridad programadas.
Los parches no se aplican solos: el ingeniero revisa la evidencia, ajusta la propuesta con Codex y crea un pull request que se fusiona recién tras su aprobación. The Register aclara que los agentes se construyen «on OpenAI's latest cyber models - currently, that's GPT-6 Cyber», el modelo que la empresa ofrece solo a clientes aprobados del programa Daybreak Red desde el 5 de noviembre.
Qué dicen los medios
SecurityWeek resume la división de tareas: Red Team se ocupa de probar y validar vulnerabilidades, Defense Factory de investigarlas y arreglarlas. Clint Gibler, que lidera investigación de ciberseguridad en OpenAI, dijo a la prensa que el objetivo no es reemplazar a un red team convencional, sino cerrar la brecha entre lo que los equipos de defensa pueden proteger y la cantidad de código que genera la propia IA.
No hay precios oficiales: Red Team se solicita con lista de espera y Defense Factory llega como plugin de preview para los workspaces elegibles con acceso a Daybreak. The Deep View reporta que el segundo se apoya en Codex Security, la herramienta que OpenAI ya ofrecía para encontrar y remediar vulnerabilidades en código, y que Landgraf, del equipo de seguridad, presentó Red Team como el camino que «paves the path for us to dramatically expand the access to our frontier cyber models over time».


