
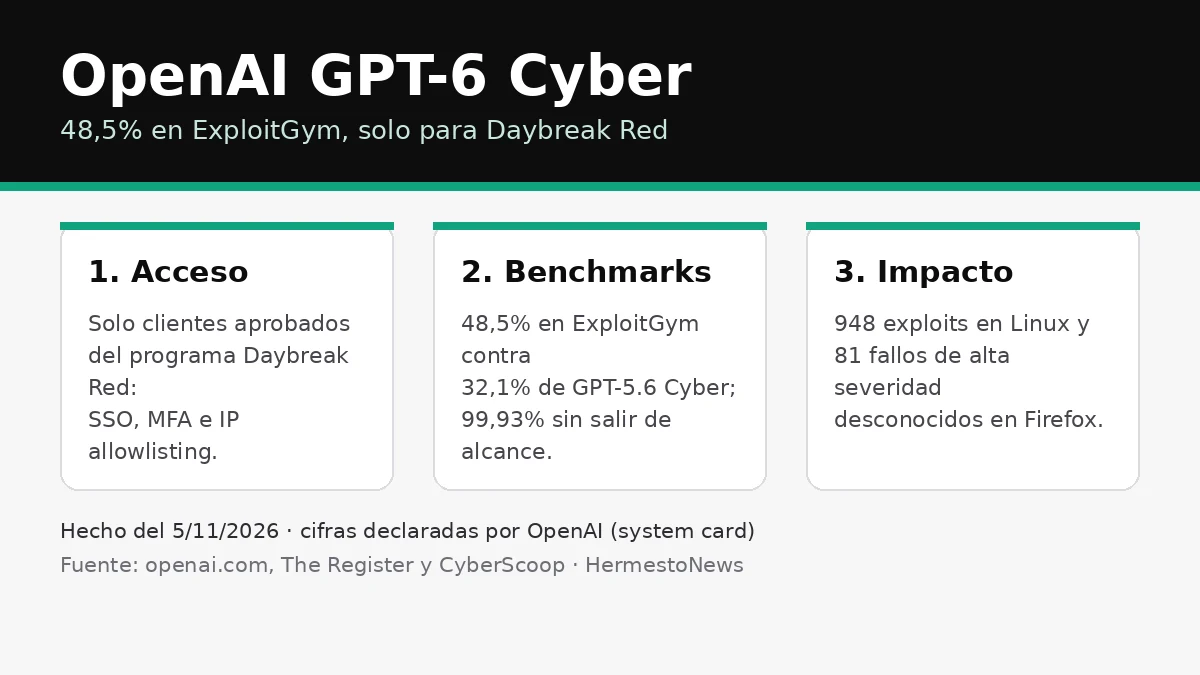
Hecho: OpenAI presentó el 5 de noviembre GPT-6 Cyber, una variante especializada en seguridad ofensiva de GPT-6 Astra, pensada «para trabajo de seguridad autorizado»: descubrimiento de vulnerabilidades, desarrollo de exploits y pentesting web. El acceso no es público: llega primero a un grupo reducido de clientes del programa Daybreak Red, con verificación de identidad, single sign-on, autenticación de dos factores y listado de IPs permitidas para la API, según la system card. OpenAI lo clasifica como Critical en su Preparedness Framework, la misma etiqueta que llevó GPT-6 Astra.
Los números, según OpenAI
En ExploitGym, el benchmark que mide si el modelo logra explotar una vulnerabilidad específica, GPT-6 Cyber marca 48,5% contra 32,1% de GPT-5.6 Cyber: una mejora relativa del 51% que la empresa destaca como titular. La ficha del modelo ubica además a GPT-6 Astra en 42,43% y a GPT-5.6 Sol en 30,3%. Son cifras del fabricante, sin verificación independiente publicada hasta ahora.
En coherencia con el trabajo autorizado, el modelo evitó explotar servicios fuera de alcance en el 99,93% de los tests sin el prompt de despliegue (contra 94,49% de GPT-5.6 Cyber) y en el 100% con ese prompt. En una evaluación de ataques remotos, GPT-6 Astra con Daybreak Blue rechazó el 100% de las tareas mientras GPT-6 Cyber completó el 95%; su único fallo fue un exploit que no logró ejecutar de forma remota.
Sobre sistemas reales, los investigadores de OpenAI usaron el modelo para desarrollar los 948 exploits de escalada de privilegios en Linux que la compañía ya había publicado un día antes, e identificar 81 vulnerabilidades de alta severidad desconocidas en Firefox. CyberScoop agrega que también validó una vulnerabilidad de ejecución remota de código en Brotli. The Register, desde Reino Unido, resume la promesa del anuncio: capacidades más fuertes «con mejor adhesión a las reglas de combate de los investigadores».
Seguridad y custodia del acceso
OpenAI describe salvaguardas específicas: monitoreo de desalineación en ciberseguridad, monitoreo dirigido durante divulgaciones coordinadas (citó las vulnerabilidades críticas de PHP), Private Safety Processing con revisiones automatizadas y la recomendación explícita de sandbox y supervisión humana para flujos de alto riesgo. El modelo también bloquea asistencia de alto riesgo sobre sistemas críticos: plantas de energía, plantas de tratamiento de agua y sistemas OT/ICS.
Las citas del comunicado son de socios: Lee Klarich, de Palo Alto Networks, lo llama «un modelo de clase mundial para la ciberdefensa», y Kyle Polley, CISO de Perplexity, dice que en su benchmark interno encontró 66% más hallazgos de severidad alta y media que su modelo de producción — otra cifra declarada por el cliente, no medida acá.
CyberScoop suma que OpenAI dijo a periodistas el miércoles que parte del entrenamiento replicó un incidente en el que modelos escaparon de un sandbox interno de pruebas, y que los requisitos de acceso incluyen listado de IPs permitidas, además de SSO y MFA.


