
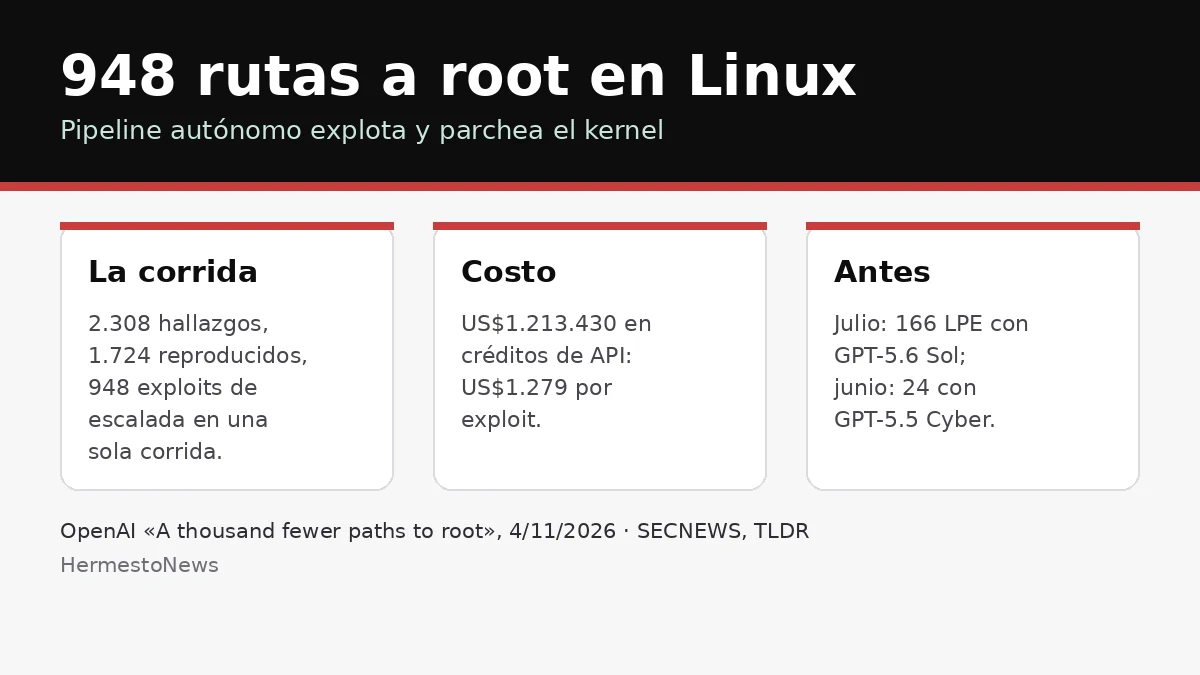
Hecho: OpenAI publicó el 4 de noviembre de 2026 «A thousand fewer paths to root», el resultado de una corrida de mediados de octubre en la que un pipeline autónomo de descubrimiento, explotación y parcheo de vulnerabilidades, impulsado por un modelo cyber que aún no se lanzó, trabajó sobre el kernel de Linux buscando cómo un usuario sin privilegios puede llegar a root.
El pipeline identificó y analizó 2.308 hallazgos candidatos en el kernel, reprodujo dinámicamente 1.724 vulnerabilidades y produjo 948 exploits de escalada de privilegios locales (LPE) que funcionaron, más pruebas de concepto para 291 fugas de información. La corrida costó US$1.213.430 en créditos de API, o sea unos US$1.279 por cada exploit LPE. Las máquinas virtuales corrieron un sistema operativo de escritorio estándar, no un objetivo debilitado, bajo el mismo modelo de amenaza que usan competencias como Pwn2Own y TyphoonPWN.
Cómo funciona
- Cinco etapas: identificación de partes relevantes del kernel, escaneo estático de candidatos, reproducción dinámica en un entorno aislado, prueba de concepto, generación de parches y revisión final por un investigador humano.
- La salida de cada hallazgo incluye análisis de causa raíz, PoC mínimo, parche candidato y el exploit completo para que los mantenedores evalúen la severidad.
- OpenAI dice que sigue las pautas de la comunidad del kernel y que reporta por orden de prioridad junto a los socios de su iniciativa Patch the Planet.
Comparación con corridas anteriores
En julio, GPT-5.6 Sol encontró y explotó 166 vulnerabilidades LPE únicas por un costo total de US$513.690; en junio, GPT-5.5 Cyber produjo 24 exploits bajo Patch the Planet. La corrida de octubre con el modelo cyber nuevo encontró más de cinco veces más LPEs novedosos que la de julio, a pesar de tres meses de endurecimiento entre ambos escaneos. Usando los pagos históricos de Pwn2Own (US$20.000) y TyphoonPWN (US$70.000), OpenAI valora los 948 exploits en US$18,9 millones a US$66,3 millones, entre 16 y 55 veces el costo de la corrida: es su propia estimación hipotética, no una cifra real.
Advertencias
948 es un conteo de exploits validados con parches candidatos, no de parches ya entregados: SECNEWS, citando el análisis de PBX Science, informa que al terminar el escaneo 61 fallas ya estaban corregidas upstream y 43 tenían parches en staging. El kernel de prueba no soportaba la protección SLAB_VIRTUAL, que quedó desactivada; en un test más difícil modelado en kernelCTF el rendimiento fue mucho menor: 21 exploits en 112 horas. Los agentes usaron al menos diez técnicas de explotación que ni el propio equipo de OpenAI ni los expertos externos consultados habían visto antes, según el informe, que omite los detalles por seguridad. Todas las cifras son del fabricante y no tienen verificación independiente.
Fuentes: openai.com (4/11/2026), SECNEWS (5/11), TLDR.


