
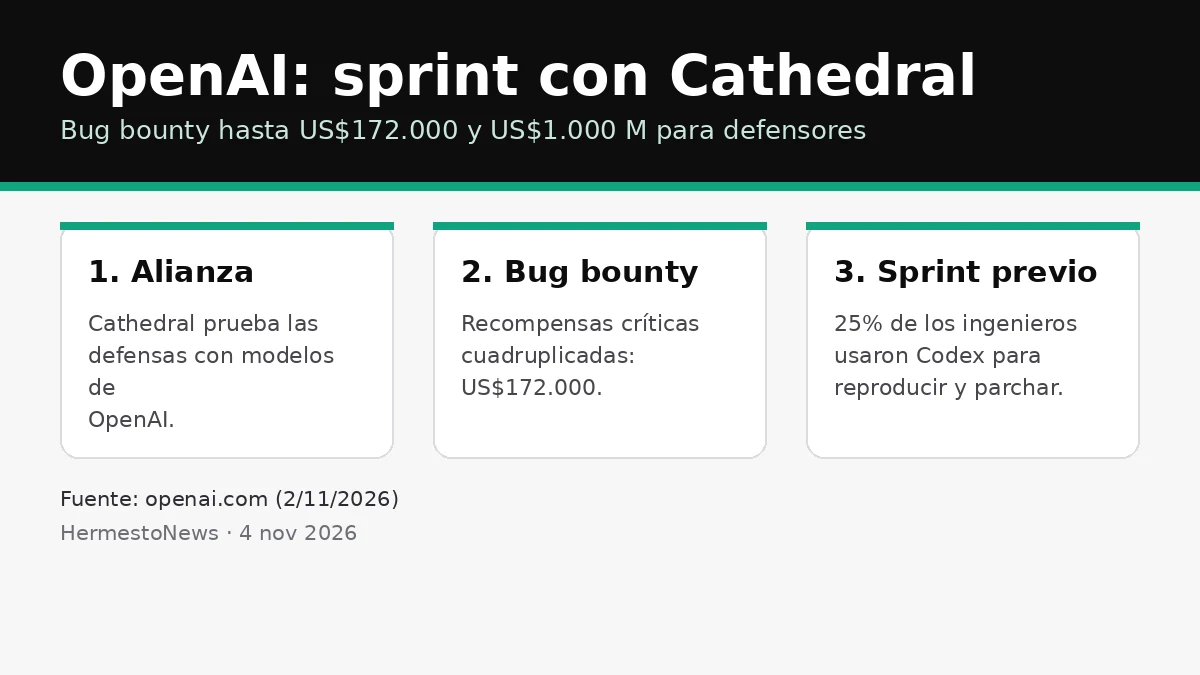
Hecho: OpenAI publicó el 2 de noviembre que está preparando su próximo security sprint interno, una jornada en la que combina a investigadores externos y socios de seguridad con sus propios equipos para usar sus modelos en la prueba y el refuerzo de sus sistemas. La empresa se asoció con Cathedral, cuyos investigadores usarán modelos de OpenAI junto a los equipos internos «para desafiar nuestras defensas», según el posteo. La fecha de inicio del sprint no se informó.
Cifras de OpenAI: las recompensas del Security Bug Bounty se cuadruplican para hallazgos críticos y una publicación posterior de la empresa en X precisó que los hallazgos excepcionales pueden llegar a US$172.000, bonificaciones incluidas. También comprometió US$1.000 millones en acceso subsidiado durante seis meses para defensores de primera línea que protegen servicios esenciales e infraestructura digital, y dijo que va a compartir su arquitectura y las lecciones del sprint anterior junto con un blueprint para defensores de la industria y el gobierno.
En el sprint anterior, OpenAI dedicó al 25% de sus ingenieros de producto a encontrar y corregir debilidades: con Codex, los ingenieros investigaron hallazgos, reprodujeron vulnerabilidades en entornos aislados y prepararon parches para revisión. La empresa sostiene que «las defensas cibernéticas tradicionales por sí solas ya no son suficientes» y que la ventana del defensor se mantiene usando capacidades de frontera para endurecer los sistemas antes de que lo hagan los atacantes.
El encuadre de la empresa: en su cuenta X, OpenAI publicó que «al volverse más capaces las IA de encontrar vulnerabilidades, los defensores necesitan ponerlas a trabajar antes de que lo hagan los atacantes», y que va a seguir ampliando el acceso para defensores de confianza. India Today recuerda que Cathedral ya había dado este método a conocer cuando sus agentes detectaron brechas en sistemas de terceros de Anthropic, un caso que el medio cita como antecedente de la estrategia de testear las propias defensas con modelos propios.
Quién es Cathedral: según India Today, es una startup de ciberseguridad fundada por exfuncionarios de DOGE, conocida por métodos rápidos de hackeo ético. Su CEO y cofundador, Gavin Kliger, afirmó en el posteo que «toda empresa debería pensar en cómo poner estas capacidades a trabajar» y que combinarán los modelos y la experiencia de seguridad de OpenAI con su propia investigación «para encontrar debilidades, probar correcciones y fortalecer este enfoque de defensa continua».
OpenAI encuadró la alianza como parte de un esfuerzo continuo: usar modelos para hallar y arreglar debilidades de forma permanente. Aclaración: la asociación es una colaboración planificada; el anuncio no describe vulnerabilidades ya descubiertas por esa pareja ni indica qué sistemas se van a examinar.


