
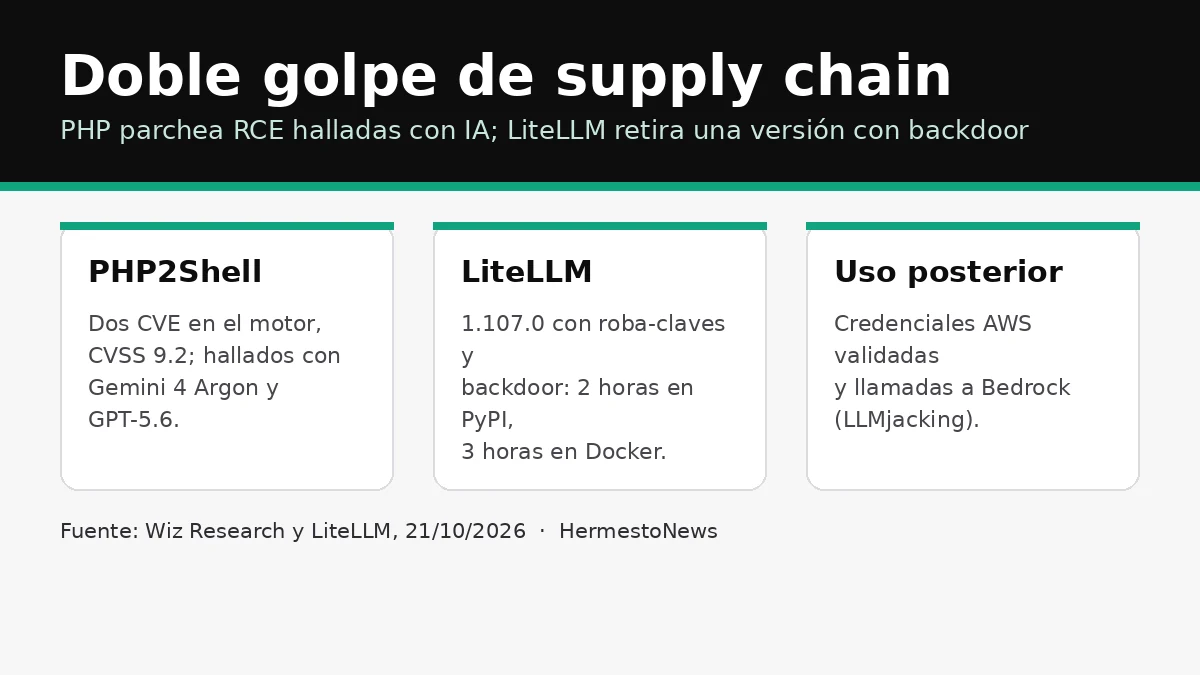
Hecho: el 21 de octubre de 2026 coincidieron dos incidentes de seguridad distintos en el ecosistema de desarrollo: PHP publicó parches de emergencia para dos fallos críticos de su motor hallados con modelos de frontera, y esa misma mañana la librería LiteLLM fue comprometida y publicó una versión con roba-claves y backdoor en PyPI y Docker.
PHP2Shell: ejecución de código sin autenticación
- Wiz Research agrupó los fallos bajo CVE-2026-109618 y CVE-2026-109619, con severidad CVSS 9.2.
- Afectan a casi todas las versiones de PHP de la última década, hasta la 5.4; el parche y la divulgación salieron el 21 de octubre.
- Wiz demostró ejecución de código sin autenticación en WordPress, Drupal y Joomla, y también lectura de la memoria del proceso, con contraseñas, tokens y claves de API de otras peticiones.
- El bug está en el motor de PHP, no en la aplicación: hasta un "Hello World" corriendo en una versión afectada queda expuesto.
Hecho: en su análisis, Wiz cuenta que encadenó los bugs y adaptó el explot a cada objetivo con Wiz Atlas, Gemini 4 Argon y GPT-5.6 Sol, y que "un investigador completó en una semana lo que antes habría tomado meses de trabajo a un equipo de clase mundial". Agradece la coordinación con el equipo de PHP, con Calif y con OpenAI, y estima que PHP sostiene cerca del 70% de los sitios del mundo. El hallazgo se hizo el 19 de agosto; los parches y la divulgación fueron el 21 de octubre.
LiteLLM 1.107.0: la cadena de suministro comprometida
- A las 11:39 UTC del 21 de octubre se subió a PyPI la versión litellm 1.107.0, con malware; PyPI la retiró 13:23. Las imágenes de Docker (v1.107.0, latest, main-latest y main-stable) estuvieron comprometidas entre 11:46 y 14:20 UTC.
- Al instalarse dejaba tres archivos en site-packages que se ejecutan en cada arranque de Python: un roba-claves de navegadores, credenciales de AWS, GCP y Azure, y claves de API de OpenAI y Anthropic, más un cargador que bajaba código remoto cada hora.
- Wiz observó post-explotación entre 16:20 y 17:01 UTC: validación de credenciales de rol IAM de AWS con sts:GetCallerIdentity y llamadas a bedrock:ListFoundationModels, el patrón que la propia Wiz llama LLMjacking.
Cómo entraron (reconstrucción de la propia LiteLLM en su post de incidente, con el análisis del payload de Wiz al lado): el atacante tuvo credenciales de GitHub CLI de tres desarrolladores. La empresa dice haber observado situaciones en las que Claude Code incrusta el token OAuth de GitHub CLI en un cuerpo de respuesta y esos tokens aparecen en los logs de LiteLLM; desde un despliegue interno de LiteLLM expuesto a internet obtuvo los tokens, desactivó las protecciones de rama y ejecutó el workflow de release apuntando a un repositorio homónimo (Berri-AI/litellm en lugar de BerriAI/litellm), que firmó y publicó los artefactos envenenados. La versión segura recomendada es la 1.106.2 y los registros de imágenes siguen bloqueados con las release regulares pausadas. Hay más detalle en el issue de seguridad del repositorio.
Qué hacer si usás LiteLLM: si en el intervalo 11:39–13:23 UTC corriste pip install sin fijar versión, o arrancaste esas imágenes de Docker entre 11:46 y 14:20, tratá el entorno como comprometido: borrá cook.pth, cook.py y sitecustomize.py antes de correr pip (cualquier arranque de Python los vuelve a ejecutar), girá las claves de proveedores guardadas en la base del proxy, el IAM role y todo secreto del entorno, y revisá CloudTrail alrededor de la hora de instalación.


