
El equipo de seguridad del proyecto Rust publicó una advertencia sobre una campaña en curso dirigida a miembros de la comunidad y a dueños de paquetes populares, con el objetivo de comprometer sus equipos y cuentas para publicar malware en el ecosistema de librerías. El aviso, firmado por Adam Harvey y el equipo de seguridad de crates, está en el blog oficial del lenguaje.
El método
El patrón que describen es de ingeniería social, no de falla técnica: se organiza una videollamada por un motivo positivo —una oportunidad laboral, un proyecto, un contrato— y esa llamada se usa como vector para que la persona instale algo en su computadora, como un supuesto códec de audio faltante, o ejecute un comando, por ejemplo pegándolo desde el portapapeles.
No es un episodio aislado. En agosto, el mismo truco se usó en un ataque exitoso contra arrayref, un paquete del ecosistema, según recuerda Simon Willison en su repaso del aviso. La advertencia no publica una lista de víctimas ni de cuentas comprometidas, y la investigación sigue abierta.
Por qué el problema es estructural
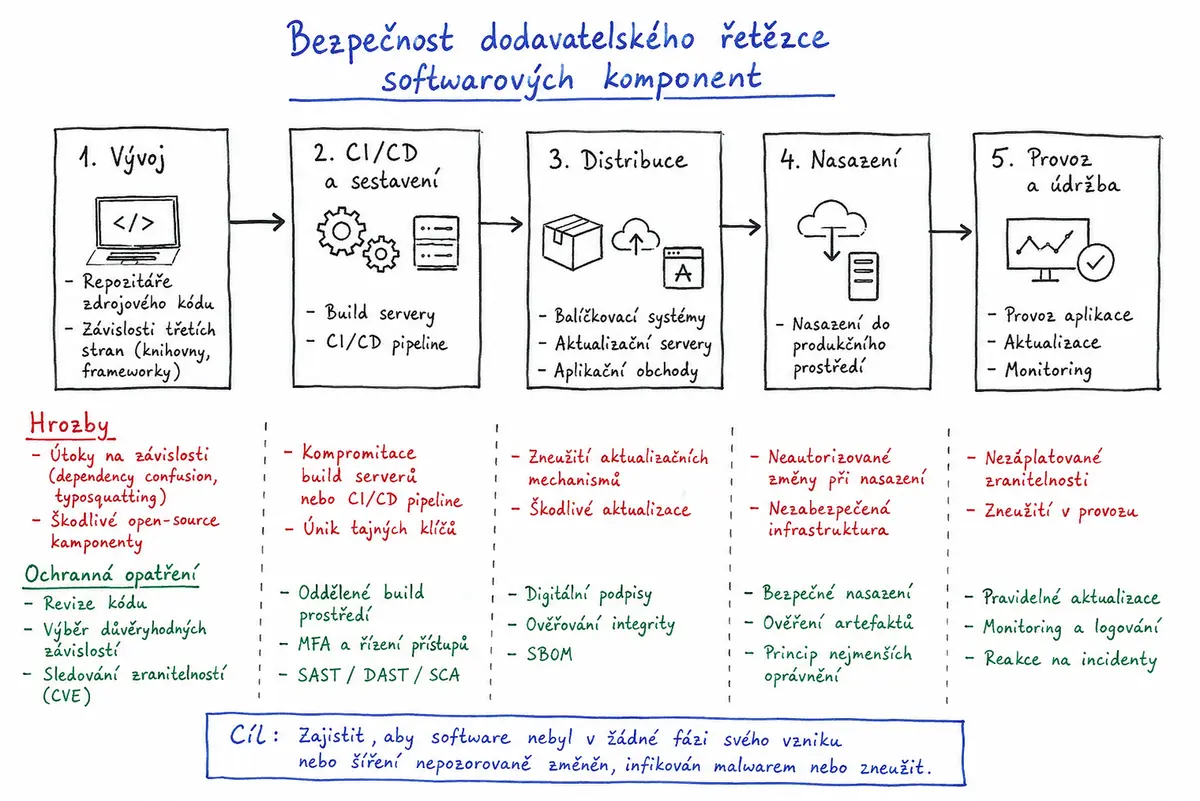
Cualquier software que dependa de código abierto —es decir, casi todo— arrastra una red de personas con permisos de publicación sobre los paquetes de los que depende. Cada una de esas personas es un objetivo posible, y comprometer una sola alcanza para inyectar código malicioso en miles de proyectos que lo usan sin revisarlo.
Las defensas que se discuten en la comunidad son las de siempre, con matices: revisar quién tiene permisos de publicación en las dependencias críticas, exigir segundo factor resistente a phishing y adoptar cooldowns de dependencias, es decir, esperar unos días antes de actualizar a una versión nueva, con la esperanza de que otro la detecte antes.
La conexión con los agentes de IA
El aviso llega en un momento particular para el desarrollo asistido por modelos. Un agente de código que actualiza dependencias de forma automática puede traer una versión comprometida sin que nadie mire el diff, y ese es exactamente el escenario que el ataque busca: velocidad sin revisión humana.
La conclusión práctica para un equipo de plataforma es que la política de dependencias deja de ser un detalle de estilo y pasa a ser un control de seguridad: fijar versiones, auditar quién publica lo que se usa y separar el entorno donde un agente ejecuta código del entorno donde viven las credenciales productivas. Nada de eso es nuevo, pero el ataque lo vuelve urgente: el eslabón débil no es el lenguaje, son las personas y los procesos alrededor de él.


